การที่ EEPROM ซึ่งเขียนซ้ำได้เพียง 1,000 ครั้งสามารถทนจนถึงวินาทีสุดท้ายได้ คือกุญแจสำคัญที่ทำให้การเจาะครั้งนี้สำเร็จ นักพัฒนา DiscoStarslayer เปิดเผยผ่านโพสต์บน Bluesky ว่า ช่องโหว่ที่เขาและผู้ร่วมมืออย่าง Libby ค้นพบนั้น ในที่สุดก็ทำให้สามารถอ่านไฟล์เฟิร์มแวร์ของชิป SPC970 MechaCon ซึ่งทำหน้าที่ตรวจสอบแผ่นดิสก์และกลไกความปลอดภัยส่วนใหญ่ของเครื่อง PlayStation 2 รุ่น "อ้วน" รุ่นแรกออกมาได้อย่างสมบูรณ์ นี่คือครั้งแรกที่มีคนได้เห็นโค้ดภายในชิปตัวนี้ นับตั้งแต่มันถือกำเนิดขึ้นมาในปี 2000
ก่อนหน้านี้ มีกลุ่มคนใช้เวลาราวสี่ปีลองวิธีที่ช้ากว่า ด้วยการแกะแพ็กเกจชิปออกมาแล้วอ่านข้อมูลโดยตรง แต่ก็ได้แค่ dump ที่หยาบและไม่สมบูรณ์ ช่องโหว่ที่ Libby ค้นพบเลือกเดินอีกเส้นทางหนึ่ง นั่นคือเริ่มต้นกระบวนการเขียนค่าคอนฟิก EEPROM แล้วบอกชิปว่าจำนวนบล็อกข้อมูลที่จะเขียนต่อไปนี้คือศูนย์ ทำให้ตัวนับภายในชิปเกิด underflow จากนั้นส่งข้อมูลที่มีขนาดเกินความจุของบัฟเฟอร์เข้าไป ทำให้ส่วนที่ล้นออกมาไปเขียนทับพื้นที่ RAM ที่เก็บงานเขียน EEPROM อยู่ ส่งผลให้ที่อยู่ต้นทางของงานนั้นถูกเปลี่ยนให้ชี้ไปที่ ROM ของชิปเอง ผลลัพธ์คือ MechaCon เข้าใจผิดและคัดลอกเฟิร์มแวร์ขนาด 256 ไบต์ของตัวเองลงไปใน EEPROM ซึ่งหลังจากนั้น PS2 ก็สามารถใช้คำสั่งมาตรฐานอ่านข้อมูลกลับออกมาได้ ทำซ้ำกระบวนการนี้ประมาณ 1,000 ครั้ง จึงจะได้ไฟล์อิมเมจเฟิร์มแวร์ขนาด 256KB ที่สมบูรณ์ แล้วบันทึกลงในแฟลชไดรฟ์
ปัญหาคือ EEPROM ไม่มี wear leveling และมีอายุการเขียนใช้งานต่ำกว่าแฟลชมาก การ dump แต่ละครั้งจึงเป็นการกินอายุการใช้งานของมันไปเรื่อยๆ ด้วยเหตุนี้ เครื่องมือ dump จึงต้องสำรองข้อมูล EEPROM ไว้ก่อน แล้วค่อยคืนค่ากลับทีละตัวอักษรในภายหลัง พร้อมตรวจสอบด้วยกระบวนการ checksum ตอนที่ชิปบูตเครื่อง ถึงอย่างนั้น เอกสารของ dumper เวอร์ชันดั้งเดิมของ Libby ก็ยังระบุความเสี่ยงไว้ชัดเจนว่า กระบวนการนี้อาจทำให้ PS2 "ทำงานผิดปกติ หรือต้องซ่อมแซมในระดับฮาร์ดแวร์" ซึ่งผู้ใช้ต้องรับความเสี่ยงเอง
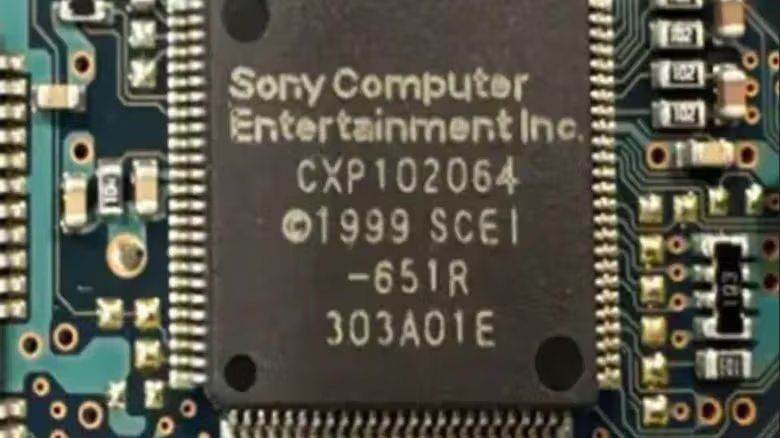
ไฟล์อิมเมจ 22 ชุดเติมเต็มชิ้นส่วนที่ MechaPwn ยังขาดหายไป
ผลงานทั้งหมดถูกอัปโหลดขึ้น GitHub แล้ว รวมถึงไฟล์อิมเมจเฟิร์มแวร์ 22 ชุด ครอบคลุมตั้งแต่รุ่น SCPH-15000 ที่วางจำหน่ายเฉพาะในญี่ปุ่นเมื่อปี 2000 ไปจนถึง PS2 รุ่น "อ้วน" ซีรีส์ 39000 ในปี 2002 นอกจากนี้ยังครอบคลุมเมนบอร์ดตู้เกมอาร์เคด Namco System 246 และ 256 ที่ใช้ชิปตัวเดียวกันด้วย ส่วนชิป MechaCon เวอร์ชัน "Dragon" ที่เริ่มใช้หลังปี 2003 นั้น ถูกอ่านออกมาได้ตั้งแต่ปี 2021 แล้ว และหนึ่งเดือนต่อมาก็นำไปสู่การค้นพบช่องโหว่ MechaPwn ที่ทำให้ PS2 ปลดล็อกโซนและอ่านแผ่นแบ็กอัปได้ แต่ไฟล์ README ของ MechaPwn ในตอนนั้นก็ระบุไว้ชัดว่า เครื่องรุ่นแรกๆ ที่ไม่ได้ใช้ชิป Dragon นั้นไม่รองรับ และไม่มีแผนจะรองรับด้วย ซึ่งส่งผลกระทบต่อรุ่นเครื่องราว 20 รุ่นในช่วงปี 2000 ถึง 2003 แม้เครื่องรุ่นแรกๆ เหล่านี้จะยังสามารถรันแผ่นแบ็กอัปได้ผ่านช่องโหว่ของการ์ดความจำและฮาร์ดดิสก์ แต่ในระดับชิปกลับไม่สามารถปลดล็อกได้เลย เพราะไม่มีใครมองเห็นโค้ดข้างในของมัน จนกระทั่งตอนนี้
เนื่องจากแผ่นเกม PS2 เองไม่มีการเข้ารหัส การดัมพ์เฟิร์มแวร์ครั้งนี้จึงไม่ได้ทำให้อะไร "ถูกปลดล็อก" เพื่อใช้แคร็กเกม สิ่งที่มันเปิดเผยออกมาจริงๆ คือโค้ดของกลไกเข้ารหัสการ์ดความจำ "MagicGate" ของ Sony รวมถึงตรรกะเบื้องหลังรูปแบบไฟล์ปฏิบัติการ KELF ที่ PS2 ใช้ในการบูตจากแผ่นและการ์ดความจำ ผู้สนับสนุนอย่าง uyjulian ระบุว่าข้อมูลเหล่านี้ในอนาคตมีโอกาสถูกนำไปป้อนเข้าสู่ "การจำลองระดับระบบแบบ low-level เต็มรูปแบบ" ปัจจุบันอีมูเลเตอร์อย่าง PCSX2 ยังไม่ได้รันโค้ดของ MechaCon จริงๆ แต่ใช้วิธีเขียนชุดคำสั่งของมันขึ้นใหม่ด้วย C++ แล้วอ่านไฟล์ NVRAM ขนาด 1KB กับเลขเวอร์ชันสี่ไบต์มาเป็นข้อมูลตัวแทน DiscoStarslayer เองก็ดูแลฟอร์กของ PCSX2 ชื่อ Reliquary ที่มุ่งเน้นกระบวนการยืนยันตัวตนของ PS2 โดยเฉพาะ และไฟล์ README ของมันก็ยอมรับว่า เมื่อการตรวจสอบความปลอดภัยต้องเทียบค่าอัตลักษณ์ของเครื่อง ข้อมูลตัวแทนที่สร้างขึ้นมาก็ไม่สามารถทดแทนค่าฮาร์ดแวร์จริงได้
เป้าหมายต่อไป ตามที่ uyjulian บอก คือการหาช่องโหว่แบบ MechaPwn ที่สามารถปลดล็อก SPC970 ได้ แต่ความคืบหน้าคงไม่เร็วเท่ากับตอนชิป Dragon สมัยนั้นนักวิจัยใช้เวลาแค่เดือนเดียวก็เจาะทะลุ Dragon ได้ เพราะ Sony ออกแบบให้มันรองรับการอัปเดต firmware ซึ่งเท่ากับเปิดช่องโหว่ที่หาเจอได้ไว้ตั้งแต่ต้น แต่ SPC970 ไม่ได้เป็นแบบนั้นเลย โค้ดของมันถูกเผาลงใน mask ROM ตั้งแต่ปี 2000 และไม่เคยเปลี่ยนแปลงอีกเลยนับจากนั้น จึงไม่มีกลไกอัปเดตแบบเดียวกันให้ใช้เจาะช่องโหว่ได้