買一支 Trezor,是為了讓私鑰離開網路、離開任何人的視線。但這次曝光的不是私鑰,是「誰買了它」和「寄到哪裡」。
Trezor 證實,其出貨合作商 ShipMonk 遭遇資料外洩事件,波及近1.4萬名硬體錢包用戶的個人資料,其中部分包含實際收件地址。換句話說,攻破的不是錢包韌體、不是助記詞儲存機制,而是負責把包裹送到你家門口的第三方物流公司。
Trezor 證實出貨合作商 ShipMonk 遭入侵,近1.4萬名硬體錢包用戶個資外洩,部分含收件地址。冷錢包本身沒被攻破,但買家是誰、住哪,反而先曝光。
買一支 Trezor,是為了讓私鑰離開網路、離開任何人的視線。但這次曝光的不是私鑰,是「誰買了它」和「寄到哪裡」。
Trezor 證實,其出貨合作商 ShipMonk 遭遇資料外洩事件,波及近1.4萬名硬體錢包用戶的個人資料,其中部分包含實際收件地址。換句話說,攻破的不是錢包韌體、不是助記詞儲存機制,而是負責把包裹送到你家門口的第三方物流公司。
對持有硬體錢包的人來說,這類資料的敏感度不在於帳號密碼,而在於「地址」本身就是一條線索——它間接指向誰可能持有一定數量的加密資產,以及這個人住在哪裡。冷錢包的設計初衷正是要把這種曝險降到最低,物流環節卻繞過了整套安全模型,直接把名字和地址攤在外洩資料庫裡。
目前公開資訊僅限於此:受影響用戶數量、外洩管道,以及部分地址遭波及的事實。至於外洩發生的確切時間、還牽涉哪些其他個資欄位,以及 Trezor 或 ShipMonk 後續會提供什麼補救措施,官方說明尚未進一步交代。
從品牌標籤或內容分類開始,建立自己的閱讀清單。
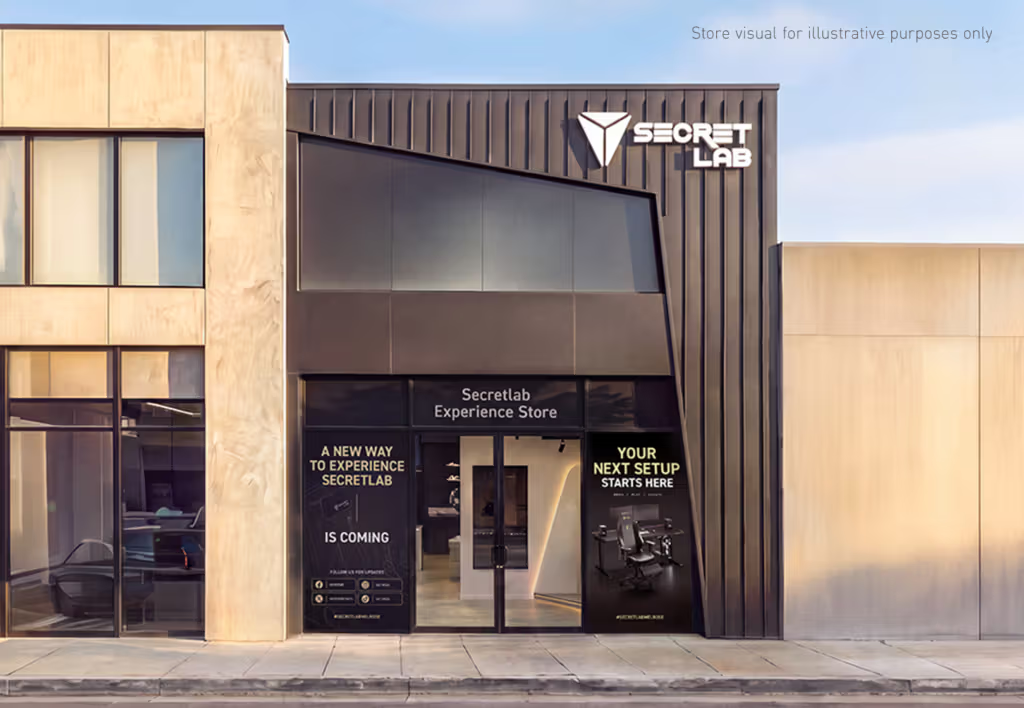
西好萊塢 Melrose Avenue 新店提供桌椅試用與一對一諮詢。同日,全美 15 家 Best Buy 首波設置 Secretlab 專區。
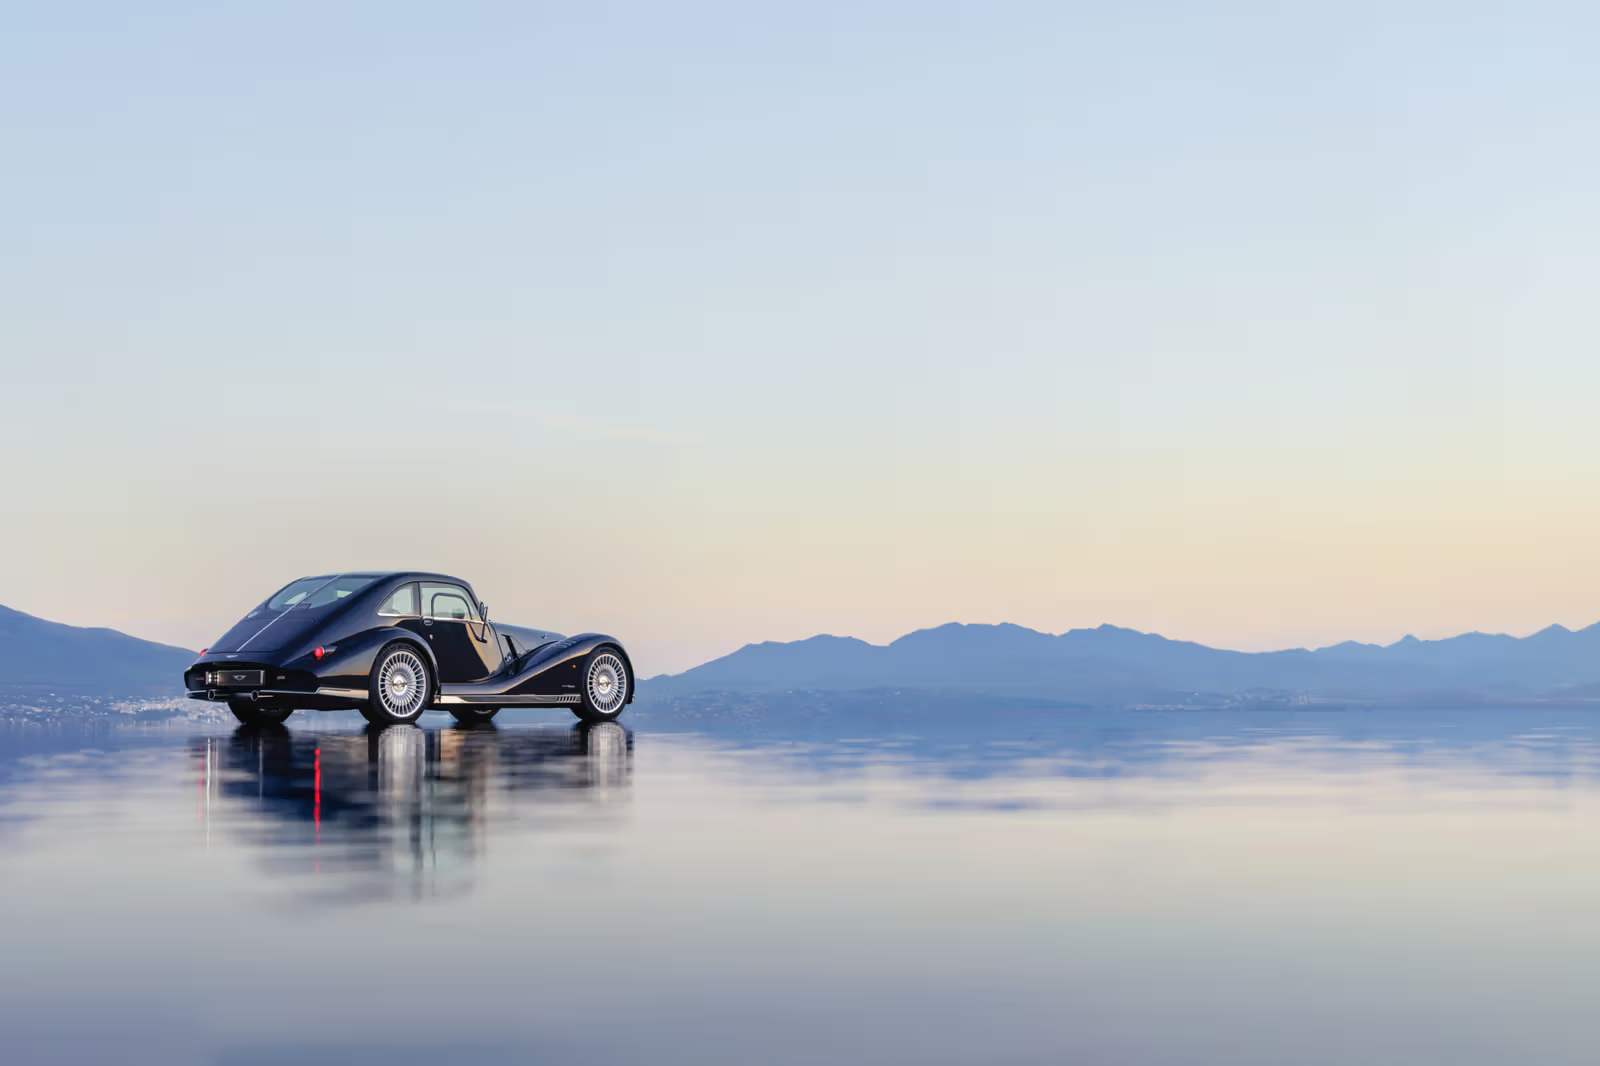
蘇富比《The Human Touch》11 月 23 日至 28 日在蘇黎世展出。展品涵蓋 Morgan 硬頂原型車、愛馬仕編織包、獨立製錶與藍寶石項鍊。
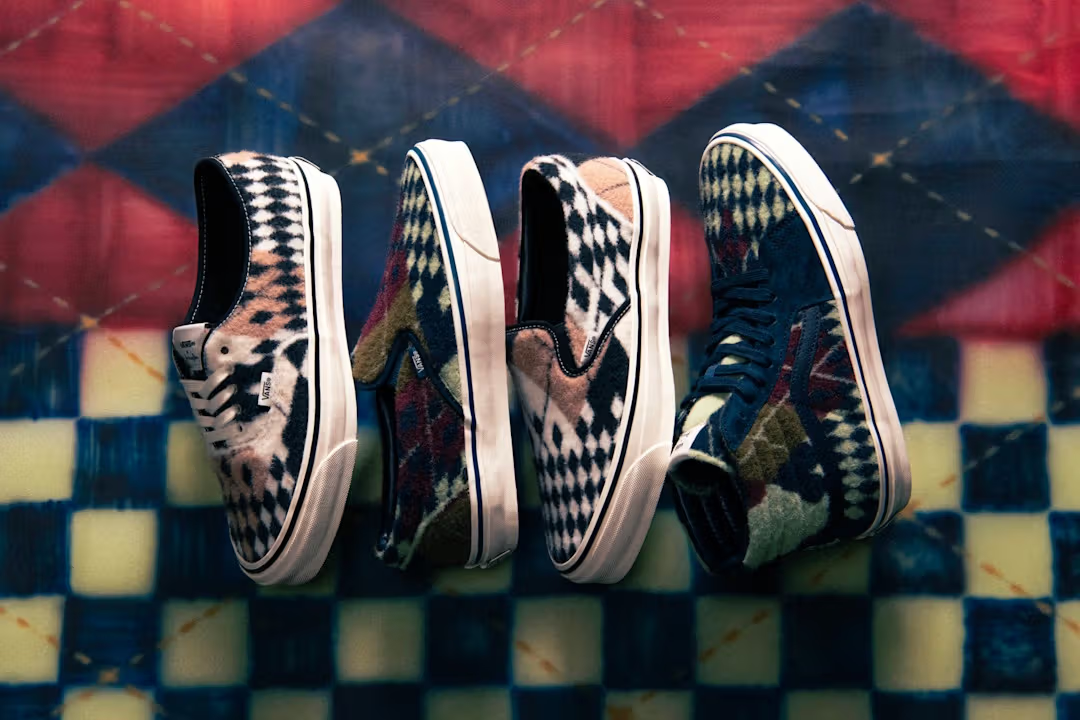
Vans 與 Pringle of Scotland 的冬季聯名帶來三款 Premium 鞋型,將刷毛羊毛、菱格和棋盤格穿在腳上。美國官網鞋款定價 110 至 130 美元。
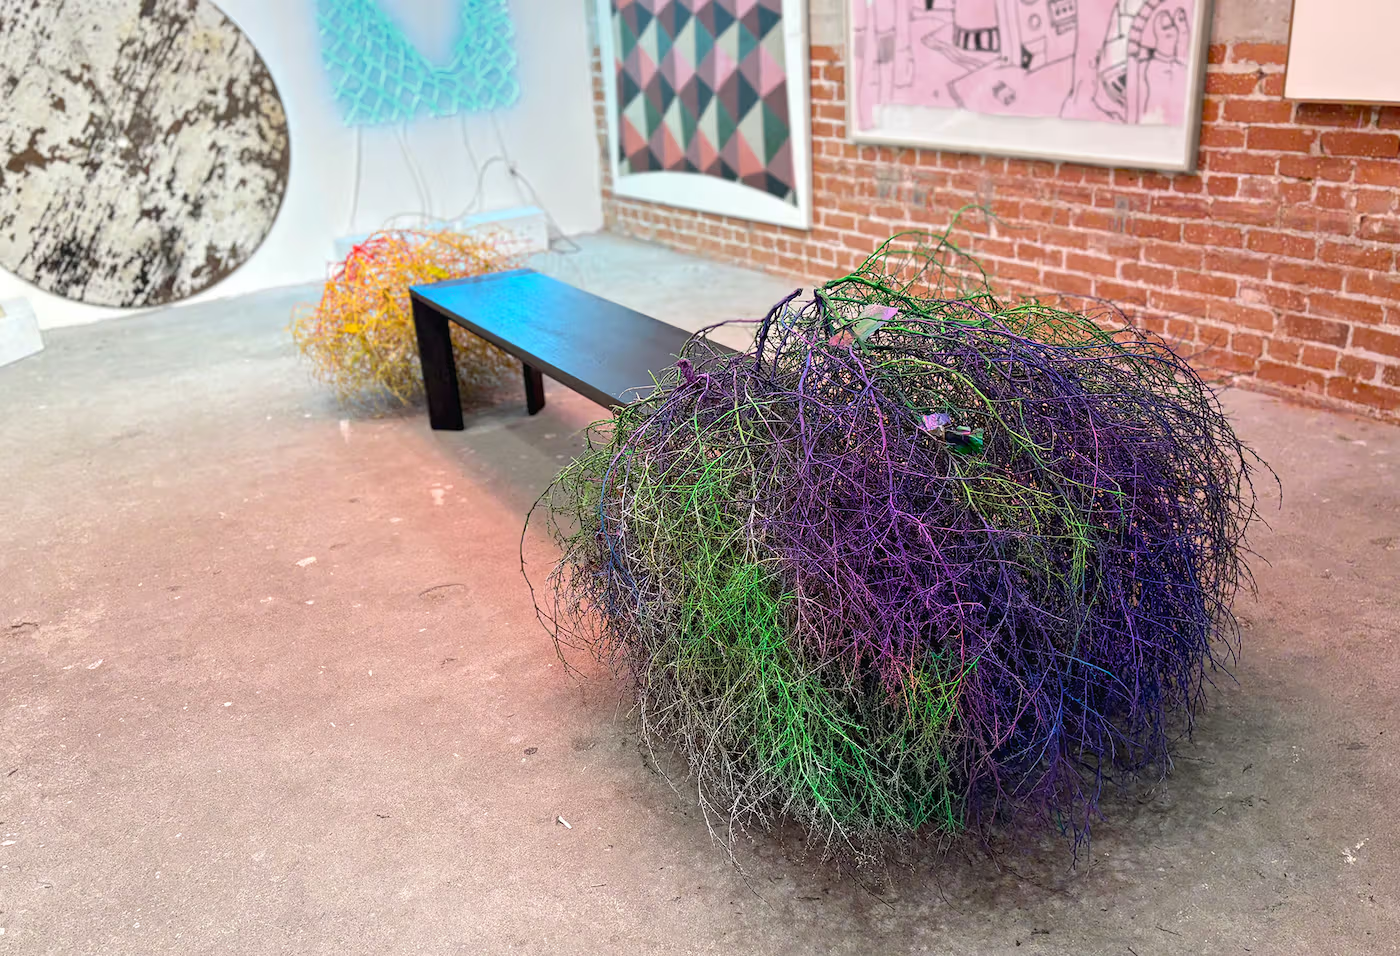
洛杉磯 Jeffrey Deitch 在前 RCA Victor 錄音室展出 Barry McGee 的跨世代協作計畫,從塗鴉、繪畫到彩繪風滾草,展期至 2027 年 1 月 30 日。
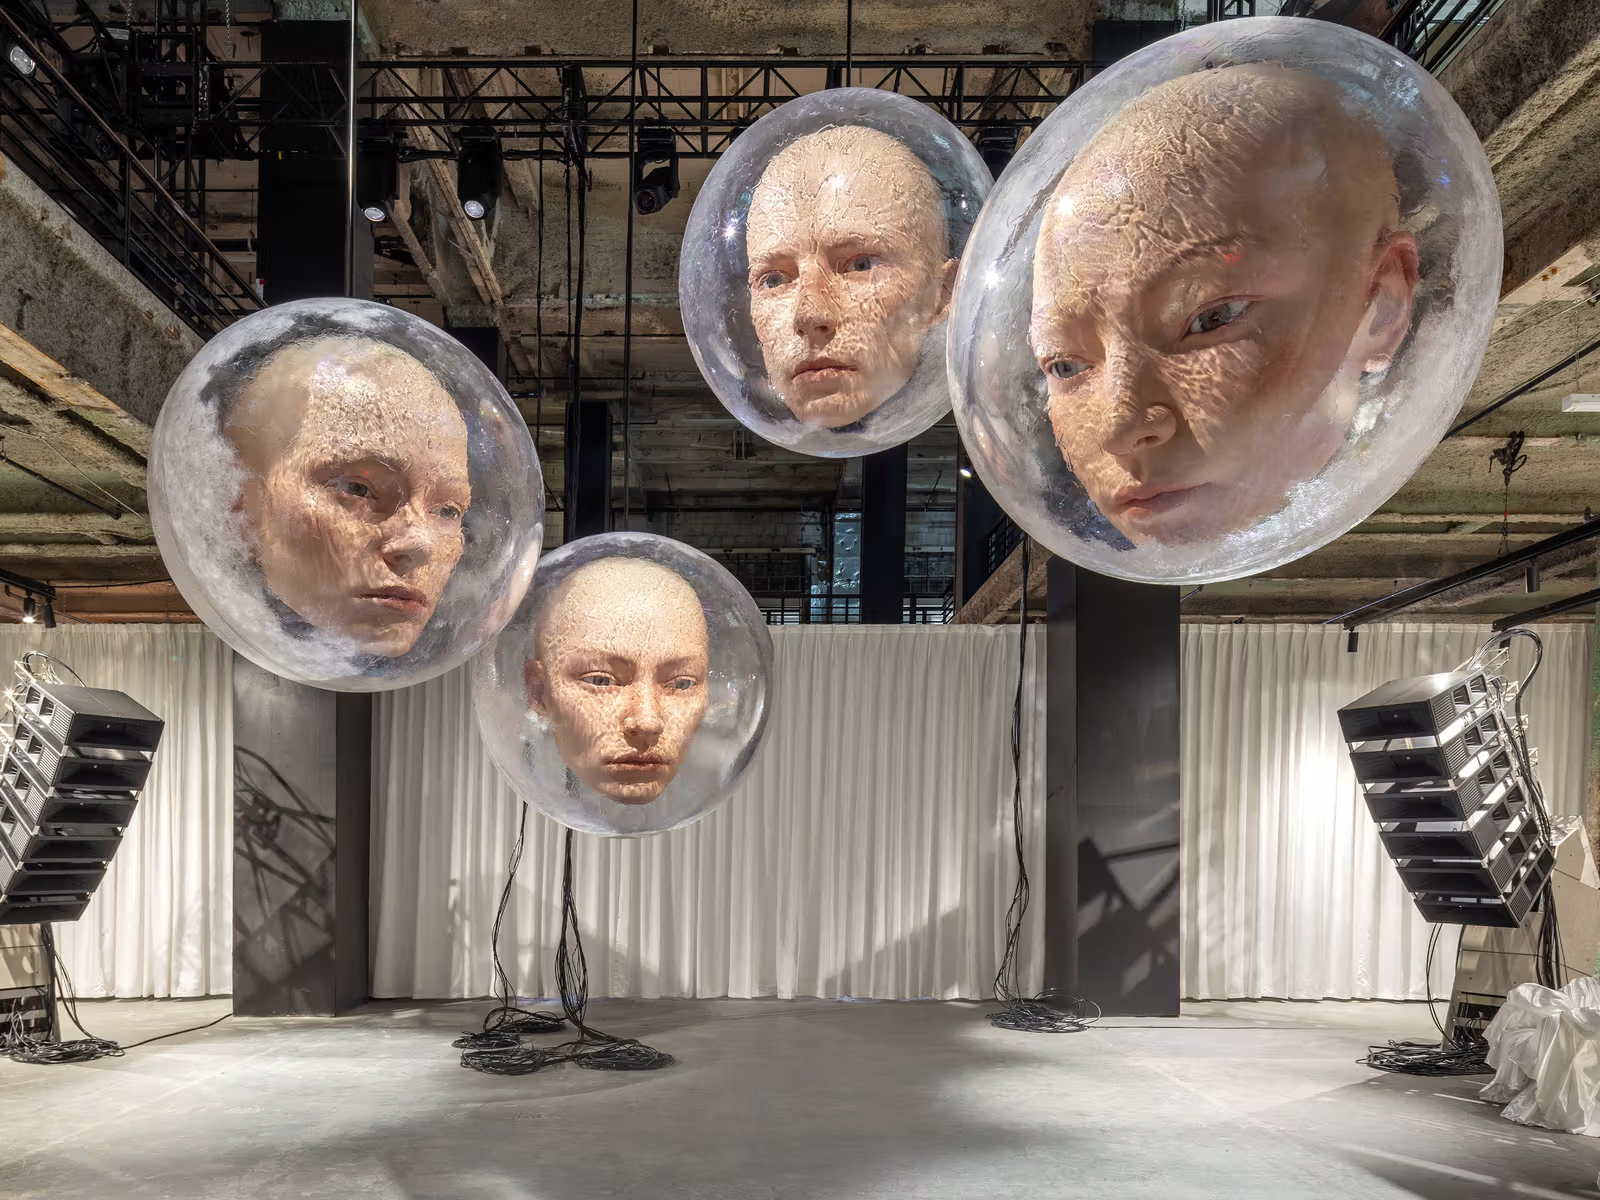
Gentle Monster 在曼哈頓開放智慧眼鏡預覽,可預約參觀至 11 月 23 日。系列搭載 Gemini,美國售價 449 美元起,預計 12 月 10 日於美韓上市。
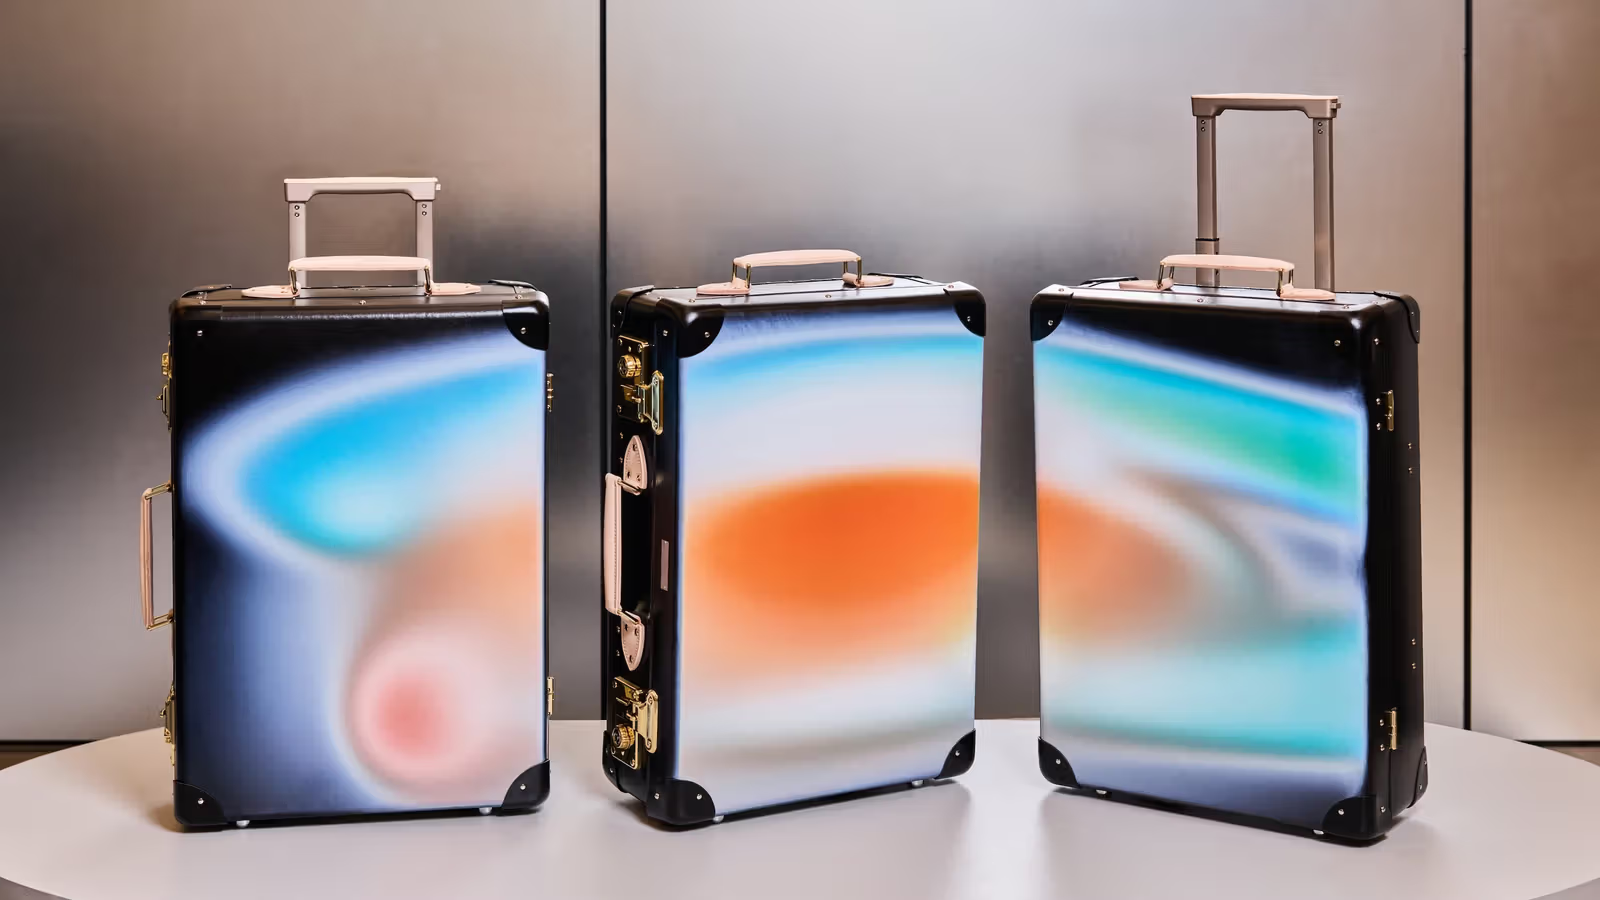
Globe-Trotter 與日本藝術家 YOSHIROTTEN 的 SUPERNOVA 行李箱將於 11 月 16 日在日本官網發售,三隻合為一幅作品,全球限量六套。