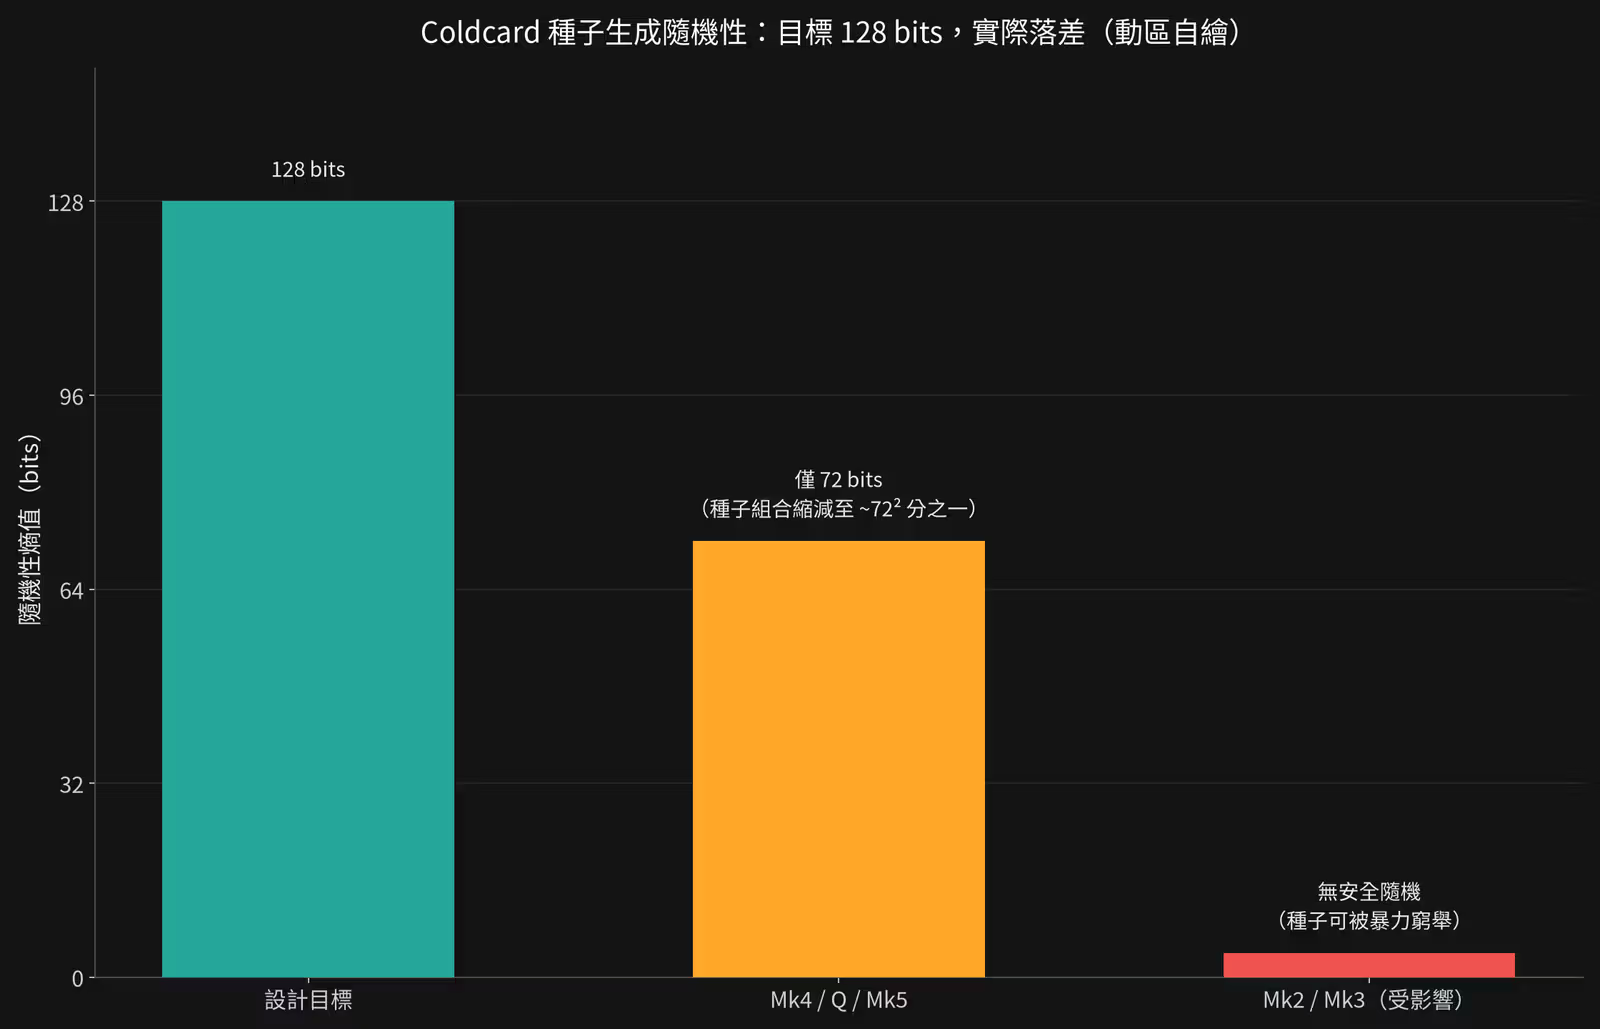
The Blockの調査によれば、この事件の核心はColdcard本体がハッキングされたことではなく、資金を守るはずの復元フレーズが生成段階でそもそも誤っていたことにある。ビットコインウォレットのエントロピー(乱数性)は、シードがどれだけ推測されにくいかを決定する要素で、ビット数が1つ増えるごとに可能な組み合わせは倍になる。Coldcardは本来、デバイス内蔵のハードウェア乱数生成器から乱数性を取得すべきだったが、設定ミスによりよりシンプルなソフトウェア生成器が使われてしまった。このソフトウェアはデバイス情報とタイムスタンプに依存しており、完全にランダムとは言えず、範囲を絞り込んだり再現したりすることが可能だった。
この欠陥は2021年3月17日、ファームウェア4.0.0とともにColdcardに入り込んだ。Coinkiteは当時のリリースノートで「All New Code, Same Great Features」と記し、謝辞リストで「switck」という名のアカウントが新しいソースコードライブラリを提供したことに感謝を述べていた。ビットコイン開発者James O'Beirneは監査の中で、「switck」アカウントから公開された58件のコード変更を照合し、これらの変更にCoinkite共同創業者Peter Grayが本名で公開した際と同一の暗号署名が付されていることを発見。これによりswitckがGray本人であることが特定された。switckが開発したlibnguライブラリはユーザーデバイスのColdcardファームウェアに組み込まれており、その役割の一つがウォレット作成に必要な乱数性の生成を支援することだった。